Spiegel.online macht Wind f?r Open Source

Bei meinem t?glichen Spiegel.online Besuch entdeckte ich einen Artikel zu Open Source Software. Spiegel weist, vor allem, Windows-Nutzer auf die reichhaltige Open Source Auswahl hin. F?r jeden sei etwas passendes dabei um einen PC mit freier Software zu betreiben. Nat?rlich geht Spiegel haupts?chlich auf die grossen bekannten Open Source Projekte, wie OpenOffice.org, die Mozilla-Abk?mmlinge Firefox und Thunderbird ein. Auch kleinere Projekte finden sich erw?hnt.

Open Source Software Quelle: Spiegel

Bild: Spiegel.online

Wer den Artikel lesen m?chte kann das HIER

Rubik strikes back

Wer erinnert sich nicht an Rubiks Cube, den Zauberw?rfel? Ich habe ihn geliebt und nun sehe ich, dass uns die Japaner nicht nur einen Schritt, sondern gleich zwei Schritte voraus sind und f?r uns Geeks den Professors Cube ver?ffentlicht haben, einen f?nf Bl?cke breiten W?rfel. Das klingt doch nach einer Herausforderung und nach viel viel Spass.

Rubiks Cube Professors Cube
Quelle: Japan Today

Wer erstmal wieder ein wenig warm werden m?chte kann sich am eigenen Rubiks ?ben oder am Java-Cube hier.
Zu beziehen ist der Professors Cube schon aus Japan bei Toys ‚R‘ Us, bald vielleicht auch bei uns.

SHA-1 geknackt

Bruce Schneier hat in seinem Blog bekannt gegeben dass das Hashverfahren SHA-1 geknackt wurde.

Mehr Informationen gibt es bei heise und auf Bruce Schneiers Webseite

SHA wird als so genannte Hash-Funktion von vielen Applikationen eingesetzt, um die Echtheit von Daten zu best?tigen. Insbesondere viele Verfahren zur digitalen Signatur setzen unter anderem SHA ein. Eine Hash-Funktion erzeugt aus einem Datensatz eine vergleichsweise kurze Zahl, den Hash-Wert, der als eine Art Fingerabdruck benutzt wird. Stimmt der abgespeicherte Hash-Wert des Originals mit dem der vorliegenden Kopie ?berein, sind die Daten gleich beziehungsweise unver?ndert. Gelingt es jedoch, einen zweiten Datensatz zu erstellen, der den gleichen Hash-Wert erzeugt — also den gleichen Fingerabdruck hat — dann ist das Verfahren geknackt. Angreifer k?nnten Daten manipulieren, ohne dass es ?ber den Hash-Wert bemerkt w?rde.

Quelle: heise.online

SHA-1 Broken

SHA-1 has been broken. Not a reduced-round version. Not a simplified version. The real thing.

The research team of Xiaoyun Wang, Yiqun Lisa Yin, and Hongbo Yu (mostly from Shandong University in China) have been quietly circulating a paper announcing their results:

* collisions in the the full SHA-1 in 2**69 hash operations, much less than the brute-force attack of 2**80 operations based on the hash length.

* collisions in SHA-0 in 2**39 operations.

* collisions in 58-round SHA-1 in 2**33 operations.

This attack builds on previous attacks on SHA-0 and SHA-1, and is a major, major cryptanalytic result. It pretty much puts a bullet into SHA-1 as a hash function for digital signatures (although it doesn’t affect applications such as HMAC where collisions aren’t important).

The paper isn’t generally available yet. At this point I can’t tell if the attack is real, but the paper looks good and this is a reputable research team.

More details when I have them.

Quelle: Schneier on Security

Willkommen in der Scumm Bar!

Guten Morgen und Willkommen in der Scumm Bar. Wer erinnert sich nicht an die „guten alten Zeiten“? Gen?sslich einen Grog geschl?rft und dann auf zur Schwertmeisterin und ihr gezeigt wer das Sagen hat. Noch gut in der ?bung? Das kann HIER direkt ?berpr?ft weden.

Monkey Island Cover

Wenn Ihr den Tag mit einem lockeren Liedchen beginnen wollt, dann tut das mit dem Monkey Island Theme.
Wer zur?ck in die Karibik will und seine Erinnerungen auffrischen m?chte, der kann dies in der Scumm Bar. Hier findet sich alles rund um Monkey Island.

Handfester geht es dank der Scumm VM zu Werke, dadurch habt ihr die M?glichkeit eure alten Spiele, vor allem unter Linux, zum Laufen zu bekommen, schaut euch einfach mal an, was unterst?tzt wird und f?r den Rest gibt es ja ohnehin die Dosbox.

Der falsche Schutz vor Lizenzmi?brauch

Wie schon Andere zuvor, versuchte auch der Entwickler von Pocket Mechanic, seine Software vor unrechtm??igem Gebrauch zu sch?tzen und programmierte in seine neue Version der Software (Version 1.50) eine Routine, die nach einem bestimmten, im Internet kursierenden, Lizenzschl?ssel sucht. Sollte dieser gefunden werden, l?scht die Routine s?mtliche Daten auf dem Ger?t.

?hnliches hat der Entwickler des Liberty Gameboy Emulators schon im Jahre 2000 gemacht und somit den gleichnamigen Wurm Liberty f?r PalmOS erschaffen.

Da jedoch das Schreiben von schadhaftem Code, der Benutzerdaten ohne Einwilligung l?scht, ebenso illegal ist, wie Lizenzmi?brauch, musste der Entwickler diese Routine aus seinem Programm entfernen. Er hat eine neue Version (1.51) zum Download bereit gestellt, die diese Funktion nicht mehr beinhaltet.

Das Programm ist mit $14.45 durchaus erschwinglich und bietet sinnvolle Funktionen, die die Arbeit mit Pocket PCs bereichern. Sollte man also das Programm nutzen wollen, dann einfach kaufen!

Via F-Secure Weblog

Nochmal Fussball WM 2006 und Datenschutz

Spiegel.online hat erneut einen Artikel zum Thema Datenerhebung zur Fussball WM 2006 ver?ffentlicht, in welchem unser Innenminister eben diese Datenerhebung rechtfertigt.

Ich sehe es weiterhin als kritisch an Daten zu erheben, die meiner Meinung nach, f?r ein Fussballspiel vollig irrelevant sind. Jedoch scheint diese Datensammlung ganz andere Ziele zu verfolgen, von dem monet?ren Aspekt einmal abgesehen.

Dass die Besucherdaten vielleicht trotzdem den Weg in Polizeicomputer nehmen k?nnten, wollte Kautz allerdings nicht ausschlie?en. Sollte eine Straftat zu verhindern oder eine Gefahr f?r die ?ffentliche Sicherheit oder Ordnung abzuwehren sein, k?nnten die vom DFB erhobenen Personendaten der Polizei ?bermittelt werden. Dies erlaube das Bundesdatenschutzgesetz (Paragraf 28 Absatz 3 Ziffer 2). Dar?ber hinaus seien weitere Erhebungsbefugnisse g?ltig, wie Paragraf 163 der Strafprozessordnung und die Gefahrenabwehrvorschriften der L?nderpolizeien.

F?r mich klingt sowas recht eindeutig.

Irgendeine Straftat kann man immer verhindern und die Gefahr f?r die ?ffentliche Sicherheit hat doch einen Namen: Terrorismus.
Fehlt eigentlich nur noch, dass den Fans, kurz vor der WM, beigebracht wird, dass sie eine Speichelprobe f?r einen genetischen Fingerabdruck abzugeben haben. Es k?nnte ja w?hrend der WM eine Straftat geschehen, welche sich auf diesem Weg schneller und unkomplizierter l?sen l?sst. Man stelle sich einfach vor, um wieviel gr?sser die Datenbank der Polizei, nach der WM, sein k?nnte, steigert das nicht ebenfalls, in einem grossen Umfang, die M?glichkeit auch nach der WM Straft?ter anhand DNA Analysen zu ?berf?hren, wenn auch nur passiv? Das alles ist m?glich indem jeder auf ein wenig seiner Intimit?t verzichtet, wir sind doch ohnehin schon gl?sern genug, da macht das ja eigentlich gar nichts mehr aus.

Die USA machen uns solche Spielchen doch vor, seit es das Homeland Security B?ro, den Patriot Act und was noch alles, gibt ist doch Vieles soviel besser geworden, warum sollten wir nicht auch auf Datenschutz und Pers?nlichkeitsrechte verzichten, im Zeichen der Sicherheit und Terrorbek?mpfung?

Was die USA vormachen kann ja nicht falsch sein…

Microsofts Powerbook

Also, nachdem ich eben auf der Microsoft-Webseite die Ank?ndigung zur aktuellen Navision-Version gelesen habe, schwirrt mir irgendwie diese Frage durch den Kopf:

Woher kenne ich dieses Notebook

Navision

Da das Internet aber gross und weit ist, wurde ich f?ndig. Das sieht sehr verd?chtig nach einem Apple G3 Pismo aus, oder sollte ich mich t?uschen?

Apple Pismo

Microsoft wird aber auch langsam aggressiv im Salesverhalten, gleich nach Besuch der Navisionseite bekomme ich einen Livechat-Request.

Microsoft Livechat
Wenn sie ihn nun noch selbst hosten w?rden und nicht bei Liveperson w?re es ja fast erfolgreich.

Nachtrag:

HIER habe ich dann noch dieses Bild:

Navision Italy
gefunden, das ist doch noch eindeutiger. Interessant ist auch, dass die aktuelle italienische Seite zu Navision, so komplett aus dem, ansonsten doch eher ?hnlich, wenn nicht gar identisch, gehaltenen Design der Microsoft Navision Seiten ausbricht. Mit ein wenig Mi?gunst und b?sem Willen sieht das weisse Etwas hinten in der Ecke auch wie ein iMac aus, aber ?bertreiben wir es nicht.

WM Ticket Formular unverschl?sselt???

Seit heute ist sie er?ffnet, die gr?sste Datensammlungslotterie, die Fussballfans bisher gesehen haben.
Da man eine WM im eigenen Land nicht allzu h?ufig erleben wird, dachte ich mir, ich schau mir das Ganze auch einmal an.

Der Schock l?sst nicht lange auf sich warten. Ich starte HIER

Was bekomme ich denn da zu sehen?!

fifa worldcup

Jedem Datensch?tzer stehen die Haare zu Berge, wenn er sieht welche Daten hier gesammelt werden. Der Kaiser Franz hats ja schon gesagt, die Nachfrage an Tickets wird in keinster Weise befriedigt werden k?nnen, aber Millionen Adressen und pers?nliche Daten, wie Kreditkartennummern, Ausweisnummern, Anschriften und Angaben zum Land dem man zujubeln m?chte, werden gesammelt.
Was mit denen passiert will ich gar nicht wissen, zumal ich gar nich gewillt bin meine Daten dort einzugeben, fehlt mir doch die SSL Verschl?sselung, oder habe ich da etwas ?bersehen?

Bitte ?berzeugt mich vom Gegenteil, bitte sagt mir dass nicht Millionen Nutzer des Systems ihre Daten auch noch unverschl?sselt in ein Formular eingeben und senden. Habe ich einfach den dicken Link ?bersehen den ich h?tte nutzen sollen um eine verschl?sselte Eingabemaske zu bekommen?

Update 02.02.2005:

Dem Benutzer wird zwar versprochen dass er bei Absenden eine verschl?sselte Verbindung erh?lt, jedoch lernt der umsichtige Internetbenutzer mittlerweile, dass er seine Daten nur in, von Anfang an, verschl?sselte Formulare einzugeben hat.

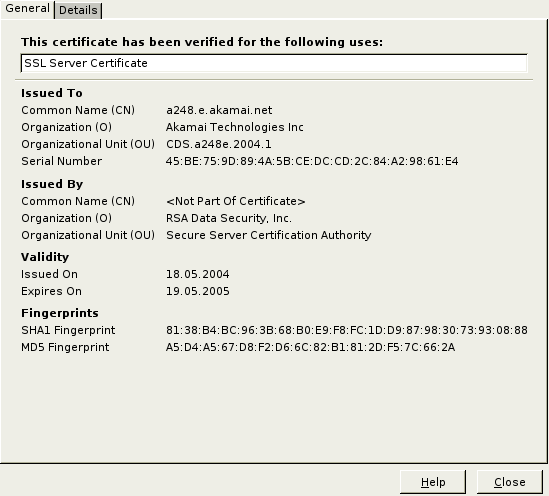
Die Kr?nung folgt aber noch, der Benutzer bekommt, bei Absenden seiner Daten, eine Meldung, dass das Zertifikat nicht zum Domainnamen passt. Gl?ckwunsch an das OK f?r diese Leistung, da sammeln sie umfangreich pers?nliche Daten und f?r den Benutzer ist nicht mal 100%ig ersichtlich ob die Daten dann auch bei der Fifa landen.

Domain name mismatch Fifa World Cup

Der DFB und die Planungskomission waren doch so stolz auf ihre WM 2006, mir w?rde so etwas die Stimmung vermiesen.

Was passiert eigentlich mit Leuten wie mir, deren Personalausweis vor Anpfiff abl?uft und somit die Ausweisnummer, die zur Beantragung noch g?ltig war, bis zum Spiel aber verfallen ist?

Wir m?ssen draussen bleiben
Bleibt noch zu hoffen dass die umst?ndliche Umschreibung dann funktioniert, das hat man von personalisierten Karten, sch?nes Fussballdeutschland.

Nun weiss ich auch dass mich die Ballgesichter nicht nett anl?cheln, sondern dreist auslachen.

Fifa Worldcup 2006 Logo

Freier Download von Solaris 10 verf?gbar

Sun Microsystems hat seine Ank?ndigung wahr gemacht und stellt sein Betriebssystem in der Version 10 zum kostenfreien Download bereit.

Solaris 10 Box

Die entsprechenden Images f?r Sparc und x86 Systeme stehen auf DIESER Seite zur Verf?gung.

Der Download ist sowohl f?r den privaten als auch f?r den kommerziellen Einsatz kostenlos, eine Registrierung vorausgesetzt. Sun wird alle sicherheitsrelevanten Updates frei zur Verf?gung stellen, f?r alle Updates die dar?ber hinaus gehen gibt es entsprechende Supportprogramme.

Die Top 10 der Gr?nde f?r einen Umstieg auf Solaris 10 liefert Sun auch gleich.